Snapshot Eksekutif. Meningkatnya ancaman siber berbasis AI, dinamika geopolitik, serta penguatan regulasi nasional menjadikan kedaulatan data dan ketahanan siber sebagai prioritas strategis bagi sektor publik Indonesia. Kedaulatan data memastikan data strategis tetap berada dalam kendali yurisdiksi nasional, sementara ketahanan siber memastikan institusi mampu mengantisipasi, merespons, memulihkan, dan beradaptasi terhadap insiden tanpa mengganggu layanan publik yang kritis. Artikel ini membahas keterkaitan kedua konsep tersebut, faktor yang menjadikan sektor publik sebagai target utama pada 2026, lima pilar utama dalam membangun kedaulatan data dan ketahanan siber, kerangka regulasi yang melandasinya, serta roadmap implementasi bagi Kementerian, Lembaga, BUMN strategis, dan pengelola Infrastruktur Informasi Vital untuk memperkuat keamanan, kepatuhan, dan keberlanjutan layanan digital nasional.
Apa Itu Kedaulatan Data dan Ketahanan Siber dalam Konteks Sektor Publik?
Kedaulatan data adalah kemampuan negara untuk mengendalikan pemprosesan, penyimpanan, dan pemanfaatan data warga negaranya dalam yurisdiksi hukum nasional, memastikan bahwa data strategis tidak dapat diakses atau dieksploitasi oleh pihak asing tanpa pengawasan otoritas Indonesia. Ketahanan siber adalah kapabilitas holistik untuk mengantisipasi, menahan, memulihkan diri, dan beradaptasi terhadap serangan siber sambil mempertahankan fungsi kritis institusi.
Kedua konsep ini saling terkait dan tidak dapat dipisahkan. Tanpa kedaulatan data, ketahanan siber menjadi rentan karena data strategis dapat menjadi titik masuk ancaman geopolitik. Tanpa ketahanan siber, kedaulatan data hanya menjadi prinsip normatif tanpa pelindungan operasional. Dalam perspektif ketahanan nasional, kedaulatan digital Indonesia bertumpu pada empat fase evolutif yaitu literasi digital, transformasi digital, ketahanan digital, dan puncaknya kedaulatan digital yang penuh (DSAP Law Firm, 2026).
Mengapa Sektor Publik Menjadi Prioritas Keamanan di 2026?
Sektor publik menjadi prioritas keamanan di 2026 karena empat driver struktural yang bekerja secara bersamaan.
- Driver 1: Eskalasi Ancaman Geopolitik dan Sabotase Siber. Dugaan sabotase siber terhadap infrastruktur internet Iran pada April 2026 menjadi wake-up call bagi Indonesia bahwa perang digital kini bukan lagi gangguan teknis biasa, melainkan instrumen geopolitik yang dapat melumpuhkan negara (CNN Indonesia, 26 April 2026). Pola serangan seperti backdoor dan botnet dapat tertanam sejak rantai pasok perangkat jaringan, dan risiko serupa sangat mungkin terjadi di Indonesia yang masih bergantung pada Produk dengan Elemen Digital (PDED) impor.
- Driver 2: Skala Kerugian Nasional yang Sudah Terukur. BSSN mencatat 3,64 miliar anomali trafik siber pada periode Januari hingga Juli 2025, dengan 83,68 persen berbasis malware, jumlah yang hampir menyamai total anomali sepanjang lima tahun terakhir (BSSN, 2025). Sebagai gambaran skala kawasan, Sekretaris Jenderal Kementerian Komunikasi dan Digital (Komdigi) mengutip laporan United Nations Office on Drugs and Crime (UNODC) yang mencatat kerugian akibat penipuan siber di kawasan Asia Timur dan Asia Tenggara pada 2023 mencapai USD 37 miliar atau setara Rp 500 triliun, dengan Indonesia menjadi salah satu negara paling terdampak (Komdigi, April 2026). Skala eksposur ini menandakan tingkat krisis yang menuntut respons segera dari institusi sektor publik.
- Driver 3: Serangan Bertenaga AI yang Menyulitkan Deteksi. BSSN menilai pola serangan siber kini semakin canggih dan banyak memanfaatkan kecerdasan buatan (Artificial Intelligence/AI), sehingga metode pertahanan konvensional dinilai tidak lagi memadai (BSSN, April 2026). Institusi pemerintah yang masih mengandalkan pertahanan konvensional menghadapi kegagalan deteksi terhadap teknik-teknik generasi baru seperti deepfake, phishing hiper-personal, dan synthetic identity fraud.
- Driver 4: Kerangka Regulasi yang Sedang Menguat. Percepatan pembahasan Rancangan Undang-Undang Keamanan dan Ketahanan Siber (RUU KKS) di DPR RI, implementasi penuh UU PDP, dan penegakan Perpres 82/2022 tentang Infrastruktur Informasi Vital (IIV) menciptakan tekanan compliance yang meningkat bagi institusi sektor publik. Institusi yang tidak segera membangun postur kedaulatan data dan ketahanan siber berisiko menghadapi konsekuensi hukum sekaligus operasional.
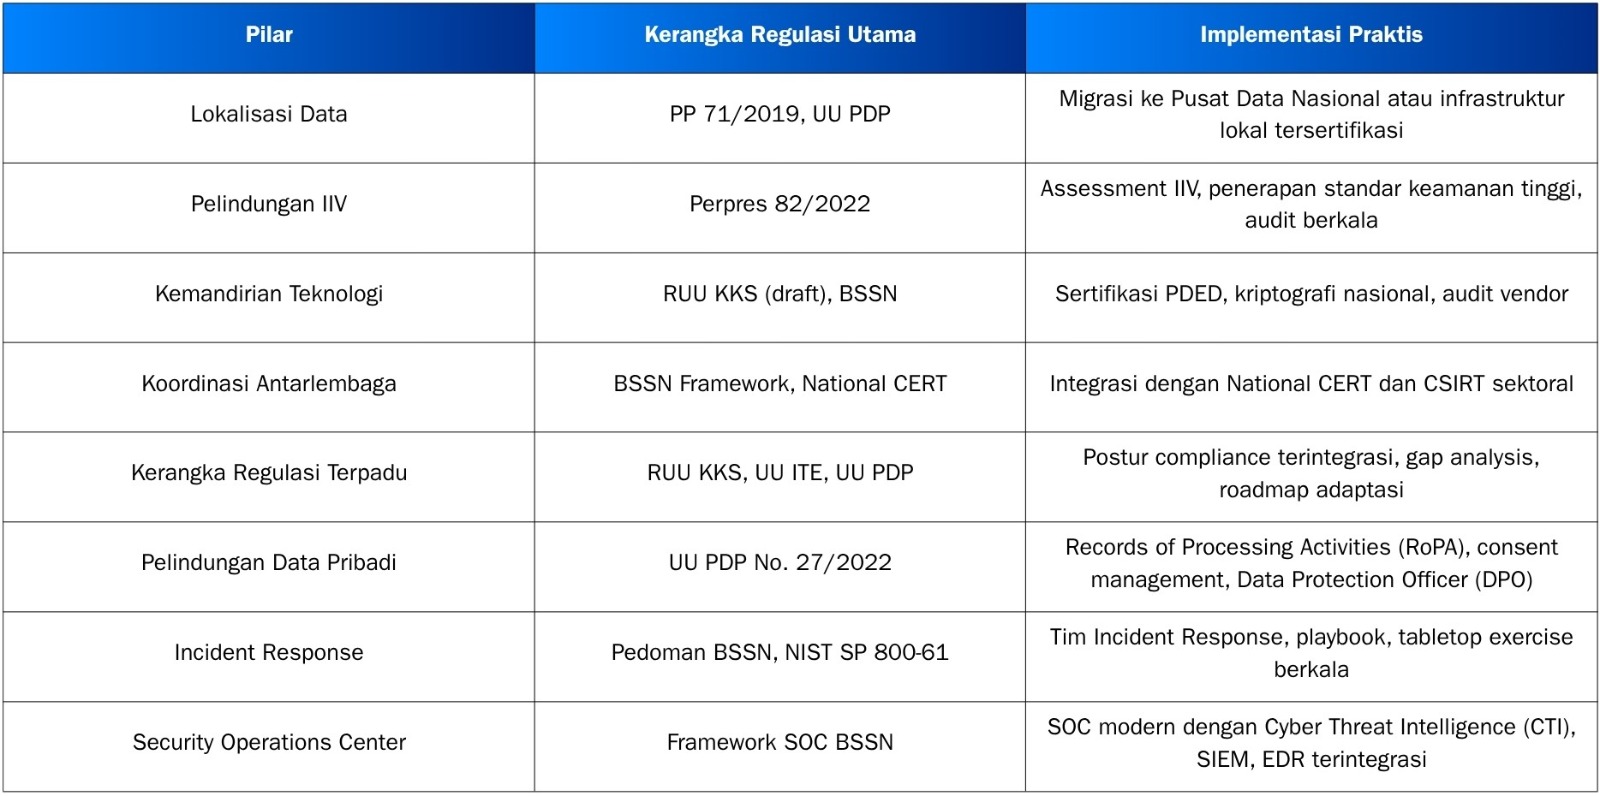
Apa Lima Pilar Kedaulatan Data & Ketahanan Siber Sektor Publik?
Lima pilar utama yang harus dibangun institusi sektor publik untuk mencapai kedaulatan data dan ketahanan siber yang defensible di 2026 mencakup lokalisasi data, pelindungan Infrastruktur Informasi Vital, kemandirian teknologi, koordinasi antarlembaga, dan kerangka regulasi terpadu.
- Pilar 1: Lokalisasi Data (Data Localization). PP 71/2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik mewajibkan Penyelenggara Sistem Elektronik (PSE) Lingkup Publik menyimpan data di dalam wilayah Indonesia. Sementara PSE Lingkup Privat diberi fleksibilitas menyimpan data di luar negeri dengan syarat akses pengawasan tetap dijamin bagi otoritas Indonesia. Institusi sektor publik harus memastikan seluruh data warga negara Indonesia yang mereka kelola tersimpan di Pusat Data Nasional atau infrastruktur lokal yang tersertifikasi.
- Pilar 2: Pelindungan Infrastruktur Informasi Vital (IIV). Perpres 82/2022 mewajibkan setiap pengelola IIV untuk memiliki standar keamanan siber yang sangat tinggi karena kerusakan pada infrastruktur ini dapat berdampak langsung pada stabilitas ekonomi dan keamanan negara. Sektor yang termasuk IIV mencakup pemerintahan, energi, transportasi, kesehatan, telekomunikasi, dan sistem keuangan yang menopang hajat hidup masyarakat.
- Pilar 3: Kemandirian Teknologi dan Kriptografi Nasional. Kedaulatan siber tidak dapat dicapai jika seluruh infrastruktur siber diimpor tanpa audit dan pengawasan yang memadai. Kemandirian teknologi mencakup pengembangan kriptografi nasional, standar keamanan untuk PDED, sertifikasi vendor teknologi, dan audit keamanan terhadap perangkat serta sistem yang digunakan di sektor publik.
- Pilar 4: Koordinasi Antarlembaga yang Efektif. Saat ini, kewenangan keamanan siber di Indonesia masih tersebar di berbagai institusi seperti BSSN, Kementerian Komunikasi dan Digital, Badan Intelijen Negara, Polri, TNI, serta instansi sektoral lainnya. Koordinasi yang belum optimal menyebabkan respons terhadap insiden siber berskala besar menjadi terfragmentasi. Institusi sektor publik perlu membangun mekanisme koordinasi internal yang terhubung dengan National Computer Emergency Response Team (National CERT) dan sektoral Computer Security Incident Response Team (CSIRT).
- Pilar 5: Kerangka Regulasi Terpadu. RUU KKS diproyeksikan menjadi payung hukum komprehensif yang mengatur tata kelola keamanan dan ketahanan siber nasional secara terpadu, melengkapi UU ITE, UU PDP, dan regulasi sektoral yang sudah ada. Institusi sektor publik perlu mempersiapkan postur compliance yang selaras dengan kerangka baru ini sejak sekarang untuk menghindari gap regulasi saat RUU KKS disahkan.
Bagaimana Roadmap Implementasi untuk Kementerian/Lembaga dan BUMN Strategis?
Roadmap implementasi kedaulatan data dan ketahanan siber yang efektif untuk Kementerian/Lembaga dan BUMN strategis dilakukan bertahap melalui lima fase yang menyeimbangkan kecepatan modernisasi dengan tata kelola yang kokoh.
- Fase 1: Assessment Postur Kedaulatan Data dan Ketahanan Siber. Inventarisasi data yang dikelola institusi, klasifikasi berdasarkan tingkat sensitivitas dan kewajiban lokalisasi, pemetaan infrastruktur siber existing terhadap standar BSSN, dan identifikasi gap terhadap kerangka regulasi yang berlaku. Assessment ini menjadi fondasi untuk perancangan roadmap yang realistis.
- Fase 2: Prioritisasi Berdasarkan Profil Risiko. Tidak semua area membutuhkan investasi bersamaan. Prioritisasi berdasarkan tingkat risiko, dampak potensial insiden, dan kewajiban regulasi memastikan sumber daya terbatas dialokasikan pada area dengan return on investment tertinggi dalam pengurangan risiko.
- Fase 3: Implementasi Kapabilitas Inti. Deployment kapabilitas inti seperti Security Operations Center (SOC) yang selaras dengan kerangka BSSN dan praktik internasional seperti NIST Cybersecurity Framework 2.0 (NIST, 2024), Cyber Threat Intelligence untuk pertahanan proaktif, kesiapan Incident Response dengan playbook dan tabletop exercise, serta identity and access management modern. Kapabilitas ini menjadi fondasi operasional ketahanan siber.
- Fase 4: Integrasi dengan Ekosistem Nasional. Integrasi dengan National CERT untuk koordinasi respons insiden, CSIRT sektoral untuk kolaborasi antarinstitusi, dan mekanisme pelaporan ke BSSN sesuai kerangka yang berlaku. Integrasi ini menempatkan institusi dalam ekosistem pertahanan siber nasional yang lebih luas.
- Fase 5: Continuous Improvement dan Adaptasi Regulasi. Pasca-deployment, institusi memerlukan program continuous improvement yang mencakup security assessment berkala, kalibrasi terhadap ancaman baru, dan adaptasi terhadap perkembangan regulasi seperti RUU KKS yang akan disahkan.
Bagaimana R17 Kelola Mendukung Kedaulatan Data & Ketahanan Siber Sektor Publik?
R17 Kelola memiliki visi bahwa kedaulatan data dan ketahanan siber sebagai program transformasi strategis yang menyentuh dimensi teknologi, tata kelola, kepatuhan regulasi, dan sumber daya manusia secara terintegrasi, bukan sebagai proyek pengadaan teknologi tunggal. Pendekatan R17 Kelola mendampingi Kementerian, Lembaga, BUMN strategis, dan pengelola Infrastruktur Informasi Vital mulai dari assessment postur kedaulatan data dan ketahanan siber terhadap kerangka BSSN dan regulasi nasional, perancangan roadmap implementasi bertahap yang sesuai profil risiko dan kompleksitas institusi, hingga eksekusi program yang mencakup SOC modern, Cyber Threat Intelligence, Incident Response, manajemen kerentanan, dan tata kelola yang selaras dengan RUU KKS, UU ITE, UU PDP, PP 71/2019, dan Perpres 82/2022.
Sebagai mitra solusi keamanan siber untuk sektor pemerintah, pertahanan, BUMN, dan institusi finansial, R17 Kelola terbentuk dari pendampingan implementasi di institusi Indonesia dengan kompleksitas regulasi dan operasional yang beragam. Tantangan paling sering muncul dalam program kedaulatan data dan ketahanan siber bukan pada pemilihan teknologi spesifik, melainkan pada penyelarasan tata kelola dengan kerangka regulasi nasional yang sedang menguat, integrasi dengan ekosistem National CERT dan CSIRT sektoral, koordinasi lintas unit institusi (IT, Legal, Compliance, Internal Audit), serta pembangunan kapabilitas sumber daya manusia yang berkelanjutan.
Pelajari lebih lanjut di r17kelola.co.id.
Daftar Sumber
- Badan Siber dan Sandi Negara (BSSN). (2025). "Laporan Anomali Siber Indonesia Januari hingga Juli 2025." (Tempo, 8 Agustus 2025).
- Kementerian Komunikasi dan Digital (Komdigi). (2026). Pernyataan Sekretaris Jenderal Ismail pada R17 Podcast Show Vol. 4, 23 April 2026, mengutip United Nations Office on Drugs and Crime (UNODC), laporan kerugian scam Asia Timur dan Asia Tenggara 2023.
- Badan Siber dan Sandi Negara (BSSN). (2026). Pernyataan terkait pola serangan siber berbasis AI. (Kompas.com, 23 April 2026).
- CNN Indonesia. (2026). "Sabotase Siber di Iran, Pakar Singgung Bom Waktu Internet RI & RUU KKS." 26 April 2026.
- DSAP Law Firm. (2026). "Kedaulatan Data dan Mitigasi Risiko di Era Digital: Implementasi Penuh UU PDP." 17 Januari 2026.
- Peraturan Pemerintah No. 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik.
- Peraturan Presiden No. 82 Tahun 2022 tentang Pelindungan Infrastruktur Informasi Vital.
- Undang-Undang Republik Indonesia No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP).
- Undang-Undang Republik Indonesia No. 1 Tahun 2024 tentang Perubahan Kedua atas UU No. 11 Tahun 2008 tentang Informasi dan Transaksi Elektronik (UU ITE 2024).
- Kemenko Polkam. (2025). "Pembahasan RUU Keamanan dan Ketahanan Siber (RUU KKS)."
- NIST. (2024). "Cybersecurity Framework Version 2.0."