Snapshot Eksekutif. Hirudo adalah trojan perbankan Android yang diungkap ThreatFabric pada 14 Oktober 2026 dan menyasar delapan aplikasi dari tujuh bank di Indonesia. Malware ini mengganti aplikasi bank dengan salinan modifikasi yang memanipulasi pemeriksaan keamanan dari dalam aplikasi. Artikel ini membahas cara kerja Hirudo, pola distribusinya, implikasinya terhadap ketahanan mobile banking dan kepatuhan regulasi, serta langkah yang dapat dipertimbangkan institusi keuangan bersama R17 Kelola.
Transformasi digital perbankan Indonesia bergerak lebih cepat daripada asumsi keamanan yang menopangnya. Kini, ancaman tidak hanya menyasar jaringan atau perangkat, tetapi juga aplikasi itu sendiri. Pada 21 Desember 2025, menyusul serangkaian insiden siber pada layanan BI-FAST, Otoritas Jasa Keuangan (OJK) menegaskan bahwa keamanan siber harus menjadi prasyarat utama transformasi digital perbankan, bukan sekadar pelengkap. OJK juga menyampaikan bahwa pihaknya telah menjalankan crash program pemeriksaan terhadap seluruh bank pembangunan daerah dengan fokus pada ketahanan dan keamanan siber (keterangan tertulis Kepala Eksekutif Pengawas Perbankan OJK, 21 Desember 2025).
Kurang dari setahun kemudian, Hirudo menunjukkan bahwa ancaman terhadap kanal digital tidak lagi berhenti pada jaringan dan perangkat. Dari 42 aplikasi finansial yang terdaftar dalam konfigurasinya, delapan aplikasi bank Indonesia telah disiapkan salinan penggantinya. Catatan backend operator yang diperoleh pada Agustus 2026 juga memuat ribuan entri kredensial beserta profil finansial korban (ThreatFabric, 2026).
Kondisi ini mengubah pertanyaan yang perlu dijawab oleh CISO dan pimpinan tim fraud di bank umum, bank digital, serta penyelenggara dompet digital. Pertanyaannya bukan lagi apakah pemeriksaan keamanan di dalam aplikasi sudah lengkap, melainkan apa yang tersisa dari pertahanan ketika aplikasi yang menjalankan pemeriksaan tersebut telah dikuasai penyerang. Di sektor keuangan, jawabannya menentukan lebih dari sekadar potensi kerugian transaksi. Hal ini juga menyangkut kepercayaan nasabah, kepatuhan terhadap ketentuan OJK dan Undang-Undang Pelindungan Data Pribadi, serta stabilitas kanal pembayaran nasional.
Artikel ini menjelaskan apa itu Hirudo dan mengapa malware tersebut berbeda dari trojan perbankan sebelumnya, bagaimana mesin hooking memanipulasi pemeriksaan keamanan aplikasi bank, mengapa kampanyenya sulit dibedakan dari aplikasi legal, serta pertimbangan khusus bagi institusi keuangan di Indonesia. Artikel ini juga menguraikan pertanyaan kunci yang perlu diajukan direksi kepada tim keamanan dan fraud.
Apa Itu Hirudo dan Mengapa Berbeda dari Trojan Perbankan Sebelumnya?
Hirudo adalah remote access trojan (RAT) perbankan Android yang menggabungkan pencurian kredensial di perangkat dengan kendali jarak jauh penuh atas ponsel yang sama. Bagi institusi keuangan di Indonesia, Hirudo berbeda dari generasi trojan sebelumnya karena empat alasan fundamental: pergeseran teknik dari overlay di luar aplikasi menjadi penggantian aplikasi bank itu sendiri, penyiapan salinan pengganti khusus untuk delapan aplikasi dari tujuh bank Indonesia, kombinasi pencurian dan kendali jarak jauh yang terikat pada perangkat serta aplikasi target, dan rancangan mesin yang dapat digunakan pada aplikasi serta negara lain.
Empat pembeda tersebut dapat dijabarkan sebagai berikut:
- Dari Overlay ke Penggantian Aplikasi. Trojan perbankan Android selama ini umumnya bekerja dari luar aplikasi target. Teknik overlay menampilkan layar login palsu di atas aplikasi asli, sedangkan penyalahgunaan layanan Accessibility memungkinkan malware membaca dan mengendalikan layar. Bank merespons ancaman tersebut dengan menerapkan pemeriksaan di dalam aplikasi sehingga, selama bertahun-tahun, pertarungan berlangsung di tingkat perangkat. Hirudo memindahkan pertarungan itu ke dalam aplikasi dengan mengganti aplikasi bank menggunakan salinan yang telah dimodifikasi.
- Salinan Pengganti Khusus Bank Indonesia. Dari 42 aplikasi finansial yang terdaftar dalam konfigurasi Hirudo, delapan aplikasi dari tujuh bank Indonesia memiliki salinan pengganti yang dibuat khusus. Salinan tersebut mempertahankan hampir seluruh kode asli bank, tetapi dilengkapi mesin hooking yang memanipulasi pemeriksaan tanda tangan, Accessibility, tangkapan layar, dan Play Integrity dari dalam proses aplikasi itu sendiri (ThreatFabric, 2026).
- Pencurian dan Kendali dalam Satu Paket. Kemampuan Hirudo setara dengan RAT perbankan modern. Fitur-fiturnya mencakup halaman checkout palsu yang menangkap PIN pembayaran lalu menampilkan hasil "pembayaran berhasil" tiruan, prompt khusus bank untuk mencuri kata sandi login, overlay pola kunci layar, pengumpulan SMS dari pengirim bank dan dompet digital dengan pemindaian awal selama 90 hari, siaran layar langsung melalui WebRTC, serta akses ke kamera depan dan belakang. Setiap nilai yang dicuri dikaitkan dengan perangkat dan aplikasi target sehingga operator dapat langsung memanfaatkannya.
- Mesin yang Dirancang untuk Dipindahkan. Mesin penggantian, kerangka umpan, dan backend Hirudo tidak terikat pada satu bank. Registri kredensialnya juga mencantumkan target di Tiongkok, India, Meksiko, Maroko, dan Thailand, sementara halaman checkout palsunya menggunakan identitas visual bank dan dompet digital Malaysia. Dengan demikian, Indonesia merupakan salah satu kawasan yang telah menjadi sasaran operasi ini, bukan batas jangkauannya.
Bagaimana Mekanisme Hooking Hirudo Bekerja pada Aplikasi Bank?
Mesin hooking Hirudo bekerja dengan menyisipkan kode ke dalam aplikasi bank. Saat aplikasi diluncurkan, kode tersebut memuat pustaka hooking dari berkas aset yang disertakan dalam paket aplikasi. Mesin kemudian mencegat pertanyaan yang diajukan aplikasi kepada sistem operasi dan mengembalikan jawaban yang telah ditentukan penyerang.
Prosesnya terdiri atas dua tahap, yaitu penggantian aplikasi asli dengan salinan yang telah di-patch melalui prompt pembaruan palsu dan manipulasi empat pemeriksaan keamanan utama dari dalam proses aplikasi: sertifikat penandatangan, daftar layanan Accessibility, perlindungan tangkapan layar, serta attestation dan Play Integrity.
Tahap pertama, yaitu penggantian aplikasi, berlangsung melalui empat langkah yang seluruhnya dijalankan oleh RAT yang telah terpasang dan memiliki izin Accessibility:
- RAT mendeteksi aplikasi bank yang terpasang, kemudian mencocokkan sertifikat penandatangannya dengan referensi yang tersimpan.
- RAT menampilkan prompt "pembaruan" palsu kepada pengguna.
- RAT membuka uninstaller Android untuk menghapus aplikasi asli tanpa menunggu ketukan pengguna, sambil mengunduh salinan pengganti khusus untuk bank tersebut secara paralel.
- RAT mengarahkan proses instalasi salinan pengganti melalui Accessibility.
Salinan pengganti mempertahankan nama paket dan versi aplikasi asli, tetapi ditandatangani menggunakan test key publik, bukan kunci milik bank. Android menolak pemasangannya sebagai pembaruan di atas aplikasi asli. Karena itu, aplikasi asli harus dihapus terlebih dahulu. ThreatFabric mencatat proses ini sebagai kendala nyata bagi penyerang karena korban masih dapat menginterupsi proses pada dua titik.
Tahap kedua dimulai setelah salinan pengganti berjalan dan RAT membuat berkas pemicu di perangkat. Manipulasi yang dilakukan mesin hooking dapat dijelaskan sebagai berikut:
- Sertifikat Penandatangan. Ketika aplikasi meminta sertifikat penandatangannya kepada Android, hook menyodorkan sertifikat asli milik bank dan menyembunyikan tanda tangan test key. Akibatnya, pemeriksaan integritas paket menganggap aplikasi tersebut sebagai aplikasi asli.
- Daftar Layanan Accessibility. Ketika aplikasi meminta daftar layanan Accessibility yang aktif, hook mengembalikan daftar kosong. Dengan demikian, layanan pengendali milik RAT tidak terlihat oleh SDK keamanan yang mendeteksi indikasi penyalahgunaan Accessibility.
- Perlindungan Tangkapan Layar. Flag penghalang tangkapan layar (FLAG_SECURE) dihapus sehingga layar perbankan dapat dilihat dan direkam dari jarak jauh melalui kanal siaran layar milik RAT.
- Attestation dan Play Integrity. Sertifikat key attestation ditandatangani ulang menggunakan keybox yang disertakan dalam paket, sementara permintaan Play Integrity diteruskan melalui HTTP biasa ke server milik operator. Server tersebut kemudian mengembalikan verdict untuk diterima aplikasi.
Mesin hooking ini dibangun menggunakan dua kerangka kerja open source yang dikenal luas: satu untuk mengganti metode Java dan satu lagi untuk mengait fungsi native. ThreatFabric tidak melaporkan adanya eksploitasi kerentanan baru pada sistem operasi. Serangan ini memanfaatkan kenyataan bahwa pemeriksaan keamanan berjalan di dalam proses aplikasi yang telah dikuasai penyerang.
Dua detail teknis penting memberikan celah bagi pihak bank. Pertama, keybox attestation yang dibawa mesin hooking bukan milik operator, melainkan keybox yang telah bocor ke publik. ThreatFabric mengonfirmasi bahwa setidaknya dua sertifikat di dalamnya tercantum dalam daftar pencabutan attestation Google dengan status compromised. Kedua, karena permintaan Play Integrity hanya diteruskan, verdict yang valid tidak membuktikan keaslian aplikasi. Kedua temuan ini mengarah pada kesimpulan yang sama: sinyal keamanan yang dihasilkan secara lokal harus diverifikasi di sisi server.
Mengapa Kampanye Hirudo Sulit Dibedakan dari Aplikasi Legal?
Kampanye Hirudo sulit dibedakan dari aplikasi legal karena dibangun menggunakan empat komponen yang lazim ditemukan pada aplikasi komersial, yaitu aplikasi umpan yang benar-benar berfungsi, prompt pembaruan di dalam aplikasi sebagai jalur instalasi payload, jaringan pengiriman konten dan perangkat atribusi iklan komersial sebagai saluran distribusi, serta panel operator yang merakit ulang aplikasi umpan dan aplikasi bank yang telah di-patch secara terstruktur. Pengguna tidak selalu mengunduh sesuatu yang tampak mencurigakan. Sebaliknya, mereka dapat mengunduh aplikasi belanja atau drama pendek yang memang berfungsi sebagaimana mestinya.
Empat komponen tersebut dapat dijabarkan sebagai berikut:
- Aplikasi Umpan yang Berfungsi. Hirudo dirancang dalam dua aplikasi. Aplikasi pertama merupakan dropper yang dibungkus dengan umpan bertema belanja, video dewasa, atau drama pendek. Umpan tersebut benar-benar menampilkan etalase, katalog, atau tayangan. Di balik konten itu, dropper menjalankan rutinitas yang telah ditentukan: mengumpulkan data pelacakan promosi, mengambil konfigurasi kampanye, serta memeriksa apakah RAT sudah terpasang dengan izin Accessibility dan akses notifikasi yang aktif.
- Pembaruan Palsu sebagai Jalur Instalasi. Jika RAT belum terpasang, dropper menampilkan prompt "pembaruan" palsu di dalam aplikasi dan menawarkan paket instalasi yang telah disertakan. Payload dipasang sebagai aplikasi kedua dan harus memperoleh izin tersendiri sebelum fitur pencurian serta kendali dapat berjalan. Salah satu dropper belanja yang dianalisis bahkan mengaktifkan VPN blackhole yang memutus lalu lintas IPv4 perangkat selama instalasi. Teknik ini kini juga ditemukan pada beberapa keluarga malware lain.
- Infrastruktur Iklan dan Distribusi Komersial. APK berbahaya disajikan melalui jaringan pengiriman konten milik penyedia cloud besar, dengan rute terpisah untuk setiap keluarga umpan dan satu host khusus untuk delapan aplikasi bank yang telah di-patch. Setidaknya satu halaman unduhan yang diarsipkan pada Juni 2026 dibuat menyerupai laman Google Play, lengkap dengan tombol instal bergaya Play Store. Kampanye ini juga menggunakan perangkat atribusi instalasi dan Meta Pixel yang sama dengan yang tercatat di backend operator. ThreatFabric menemukan bahwa sebagian rute unduhan masih aktif hingga Oktober 2026.
- Panel Operator dan Backend yang Matang. Di balik operasi tersebut terdapat panel pemrosesan APK milik operator yang dapat diakses tanpa autentikasi. Panel ini digunakan untuk merakit ulang aplikasi umpan dan aplikasi bank yang telah di-patch. Catatan backend yang diperoleh pada Agustus 2026 memuat ribuan entri kredensial aplikasi, data perangkat, riwayat layar kunci, dan profil finansial korban, termasuk kolom pendapatan bulanan serta skor risiko. Operator bahkan memberikan anotasi pada catatan yang dianggap telah berhasil dicuri. Hal ini menunjukkan adanya alur kerja yang diarahkan untuk mengubah data curian menjadi uang. Meski demikian, jumlah korban sebenarnya belum diketahui.
Apa Pertimbangan Khusus bagi Institusi Keuangan di Indonesia?
Setelah temuan Hirudo, terdapat empat pertimbangan utama bagi institusi keuangan di Indonesia: memindahkan verifikasi integritas aplikasi dari ponsel ke sisi server, menempatkan analitik perilaku dan kontrol risiko transaksi sebagai lapisan pertahanan yang tetap berfungsi ketika aplikasi dikuasai, memastikan kepatuhan terhadap ketentuan ketahanan siber OJK dan kewajiban pelindungan data pribadi, serta memperkuat intelijen ancaman yang spesifik kawasan karena perangkat Hirudo dirancang untuk digunakan pada target lain.
Tabel berikut memetakan lapisan kontrol mobile banking yang umum digunakan dan kondisinya ketika aplikasi diganti dengan salinan yang telah di-patch.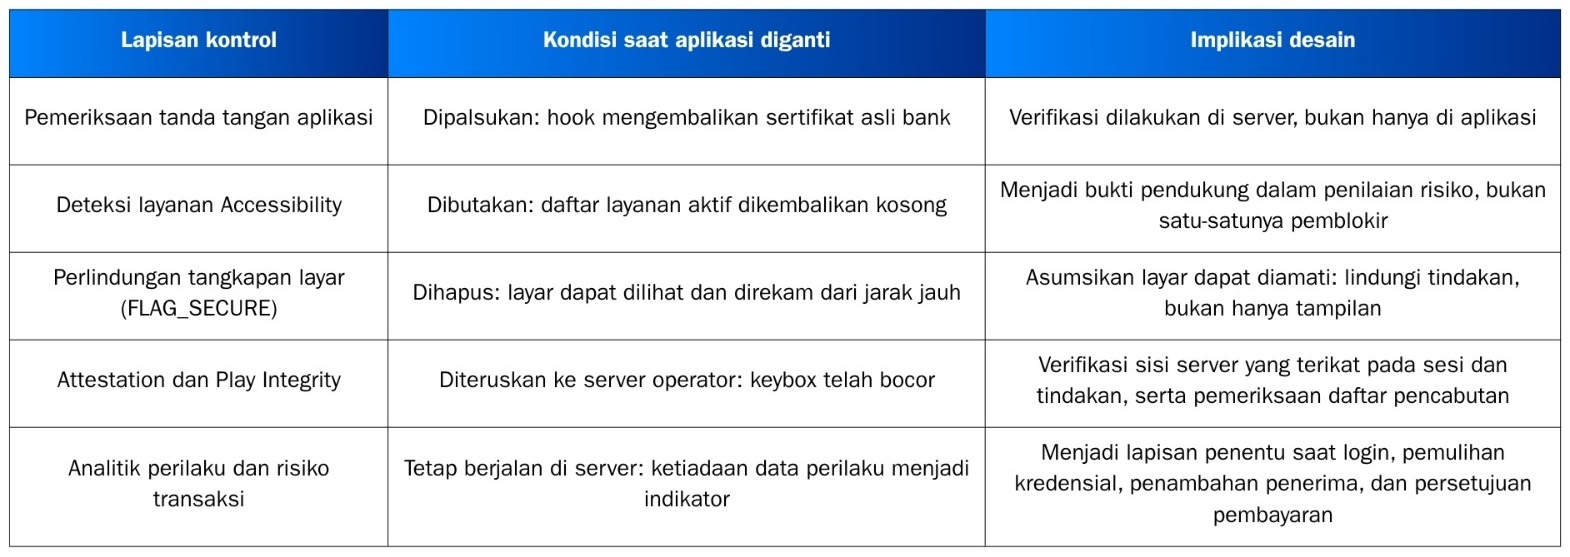
Empat dimensi tersebut dapat dijabarkan sebagai berikut:
- Dimensi 1: Verifikasi Integritas Berpindah ke Server. Verdict Play Integrity perlu diverifikasi dan ditegakkan di sisi server, dengan keterikatan pada sesi dan tindakan yang dilindungi serta pemeriksaan daftar pencabutan attestation. Verdict yang valid saja tidak cukup karena Hirudo meneruskan permintaan melalui servernya sendiri. Pendekatan ini pada dasarnya merupakan penerapan logika Zero Trust pada aplikasi milik bank sendiri. Prinsip "jangan pernah percaya, selalu verifikasi", yang selama ini diarahkan pada perangkat, jaringan, dan identitas pengguna, kini juga perlu diterapkan pada aplikasi yang dipasang nasabah.
- Dimensi 2: Lapisan yang Bertahan adalah Analitik Perilaku dan Kontrol Transaksi. Ketika trojan memanipulasi aplikasi, beberapa lapisan pertahanan dapat gagal. Data perilaku transaksi dan interaksi masih dapat membantu membedakan nasabah dari operator jarak jauh, sedangkan hilangnya data perilaku itu sendiri dapat menjadi indikator yang mencurigakan. Pada tahap login, pemulihan kredensial, penambahan penerima dana, dan persetujuan pembayaran, hasil pemeriksaan lokal yang telah dipalsukan tidak boleh menggantikan keputusan di sisi server.
- Dimensi 3: Kepatuhan terhadap Ketentuan OJK dan UU PDP. Peraturan OJK Nomor 11/POJK.03/2022 tentang Penyelenggaraan Teknologi Informasi oleh Bank Umum dan Surat Edaran OJK Nomor 29/SEOJK.03/2022 tentang Ketahanan dan Keamanan Siber bagi Bank Umum menuntut proses ketahanan siber yang menyeluruh serta pengujian keamanan siber secara berkala. Pada Desember 2025, OJK kembali mengingatkan perbankan untuk menyempurnakan fraud detection system, memperkuat know your customer, serta mengevaluasi profil dan limit transaksi nasabah secara berkala. Kasus Hirudo memberikan skenario uji yang konkret untuk mengevaluasi penerapan kewajiban tersebut.
- Di sisi lain, ribuan entri kredensial dan profil finansial nasabah yang ditemukan dalam backend operator merupakan data pribadi dalam konteks Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Pasal 46 mengatur kewajiban pengendali data untuk menyampaikan pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data pribadi dan lembaga terkait apabila terjadi kegagalan pelindungan data pribadi. Oleh karena itu, prosedur respons insiden perlu mencakup skenario ketika data nasabah ditemukan di infrastruktur pihak ketiga yang tidak sah.
- Dimensi 4: Intelijen Ancaman yang Spesifik Kawasan. Hirudo merupakan operasi yang dirancang untuk digunakan pada berbagai target. Daftar target lintas negara dalam kodenya menunjukkan bahwa perangkat yang sama dapat diarahkan ke aplikasi lain kapan saja. Intelijen ancaman yang memantau keluarga malware yang mencantumkan aplikasi bank tertentu dalam konfigurasinya, serta aplikasi umpan dan halaman unduhan palsu yang menggunakan merek bank, merupakan bagian dari pertahanan, bukan sekadar pelengkap. Untuk memahami bagaimana Cyber Threat Intelligence memperkaya kapabilitas deteksi, lihat artikel Cyber Threat Intelligence: Fondasi Pertahanan Siber Proaktif untuk Institusi Pemerintahan.
Bagaimana R17 Kelola Mendukung Ketahanan Kanal Digital Institusi Keuangan?
R17 Kelola memiliki visi bahwa ketahanan kanal digital sebagai kapabilitas yang harus dibangun di luar jangkauan penyerang, bukan sekadar kumpulan pemeriksaan di dalam aplikasi yang dapat dibungkam ketika aplikasi dikuasai. Hirudo tidak menemukan celah baru di Android: malware ini mengajukan pertanyaan yang jarang muncul dalam desain keamanan aplikasi: siapa yang memverifikasi pihak yang melakukan verifikasi?
Pendekatan R17 Kelola mendampingi institusi keuangan melalui asesmen ketahanan kanal digital terhadap skenario penggantian aplikasi, penguatan verifikasi integritas dan kontrol risiko transaksi di sisi server, pemantauan permukaan serangan dan penyalahgunaan merek di luar toko aplikasi resmi, intelijen ancaman yang spesifik kawasan, hingga pendampingan respons insiden ketika data nasabah ditemukan di infrastruktur pihak yang tidak sah.
Perspektif PT Rizki Tujuhbelas Kelola (R17 Kelola) terbentuk dari pengalaman mendampingi institusi keuangan, pemerintah, pertahanan, dan BUMN strategis, yang masing-masing memiliki konteks regulasi dan kompleksitas operasional tersendiri. Pendekatan ini didukung oleh ekosistem teknologi global terkemuka dalam kategori threat intelligence, attack surface management, serta deteksi dan respons, dengan tetap menjaga prinsip kedaulatan teknologi dan kepatuhan terhadap regulasi Indonesia.
Tantangan yang paling sering muncul bukan terletak pada pemilihan teknologi, melainkan pada koordinasi antara tim keamanan, tim fraud, pengembang aplikasi, dan unit bisnis digital. Selama ini, masing-masing tim kerap mengelola lapisan pertahanannya secara terpisah. Pendampingan R17 Kelola berfokus pada aspek strategis dan operasional tersebut agar institusi tidak hanya memiliki daftar kontrol, tetapi juga memahami kontrol mana yang tetap berfungsi ketika aplikasi itu sendiri telah berpihak kepada penyerang.
Untuk konteks penanganan insiden yang lebih luas, lihat artikel Fundamental Incident Response: Langkah Cepat Menangani Insiden Siber di Sektor Kritikal.
Daftar Sumber
- ThreatFabric. (2026). "Hirudo: From Fake Updates to Patched Banking Apps." 14 Oktober 2026.
- BleepingComputer. (2026). "Hirudo Android malware replaces banking apps to evade security checks." 14 Oktober 2026.
- The Hacker News. (2026). "Hirudo Android Trojan Uses Patched Banking Apps to Bypass Their Built-In Security Checks." 14 Oktober 2026.
- Otoritas Jasa Keuangan. (2022). "Surat Edaran OJK Nomor 29/SEOJK.03/2022 tentang Ketahanan dan Keamanan Siber bagi Bank Umum." 27 Desember 2022.
- Otoritas Jasa Keuangan. (2022). "Peraturan OJK Nomor 11/POJK.03/2022 tentang Penyelenggaraan Teknologi Informasi oleh Bank Umum."
- Bisnis.com. (2025). "OJK: Insiden BI-FAST jadi Alarm Keras untuk Industri Perbankan." 21 Desember 2025.
- Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi.